Events - Hyvä
Meet Magento Germany 2026: ziua de după premiu
23 octombrie 2026 - de Alexandru-Manuel Carabus
Cu o seară înainte, LIQUIDLAB și Vitacom câștigaseră Best Performance Improvement la HIVE Germany 2026. Pe 22 octombrie ne-am întors în aceeași clădire pentru Meet Magento Germany, cu trofeul în rucsac. O prezentare despre de ce o scanare de securitate curată dovedește mai puțin decât crezi, Hyvä despre testarea accesibilității cu AI și trei lucruri pe care le luăm acasă.
În seara de 21 octombrie, LIQUIDLAB și Vitacom au câștigat Best Performance Improvement la HIVE Germany 2026, prin votul sălii din Pyramide Mainz. A doua zi dimineață, aceeași clădire s-a deschis din nou pentru Meet Magento Germany 2026, iar noi ne-am întors, cu trofeul în rucsac.
A venit și trofeul
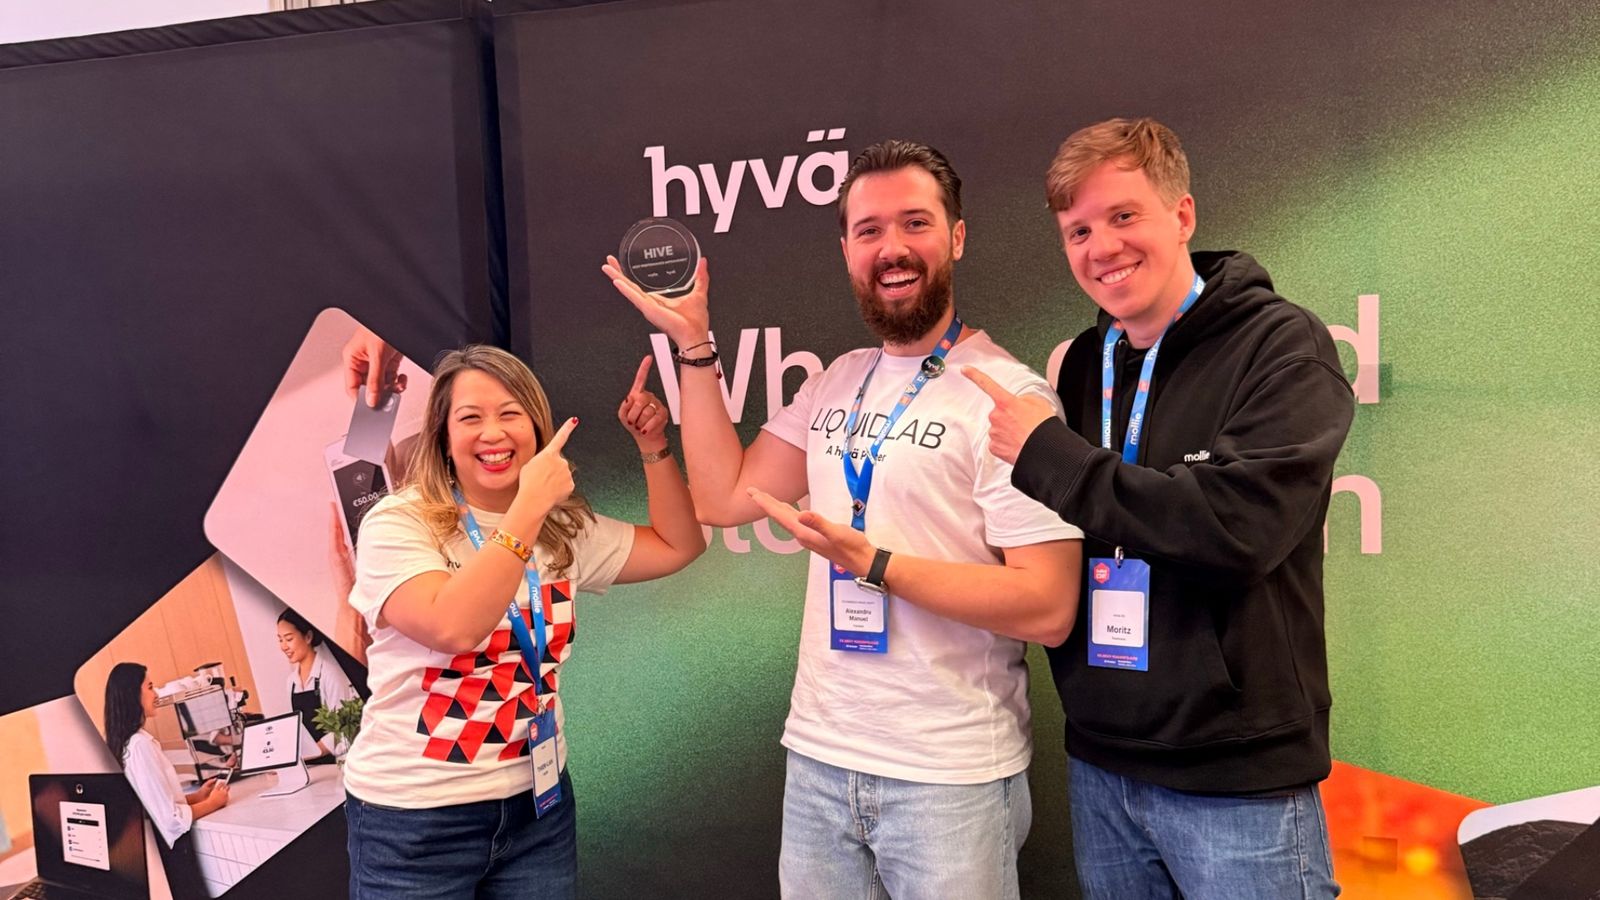
Înainte de prezentările de după-amiază, trofeul și-a primit fotografia în zona expozanților, sub bannerele sponsorilor. După-amiază ne-am oprit la standul comun al Hyvä și Mollie, cele două companii din spatele HIVE, pentru o fotografie cu echipele lor.
O scanare de securitate curată dovedește mai puțin decât crezi
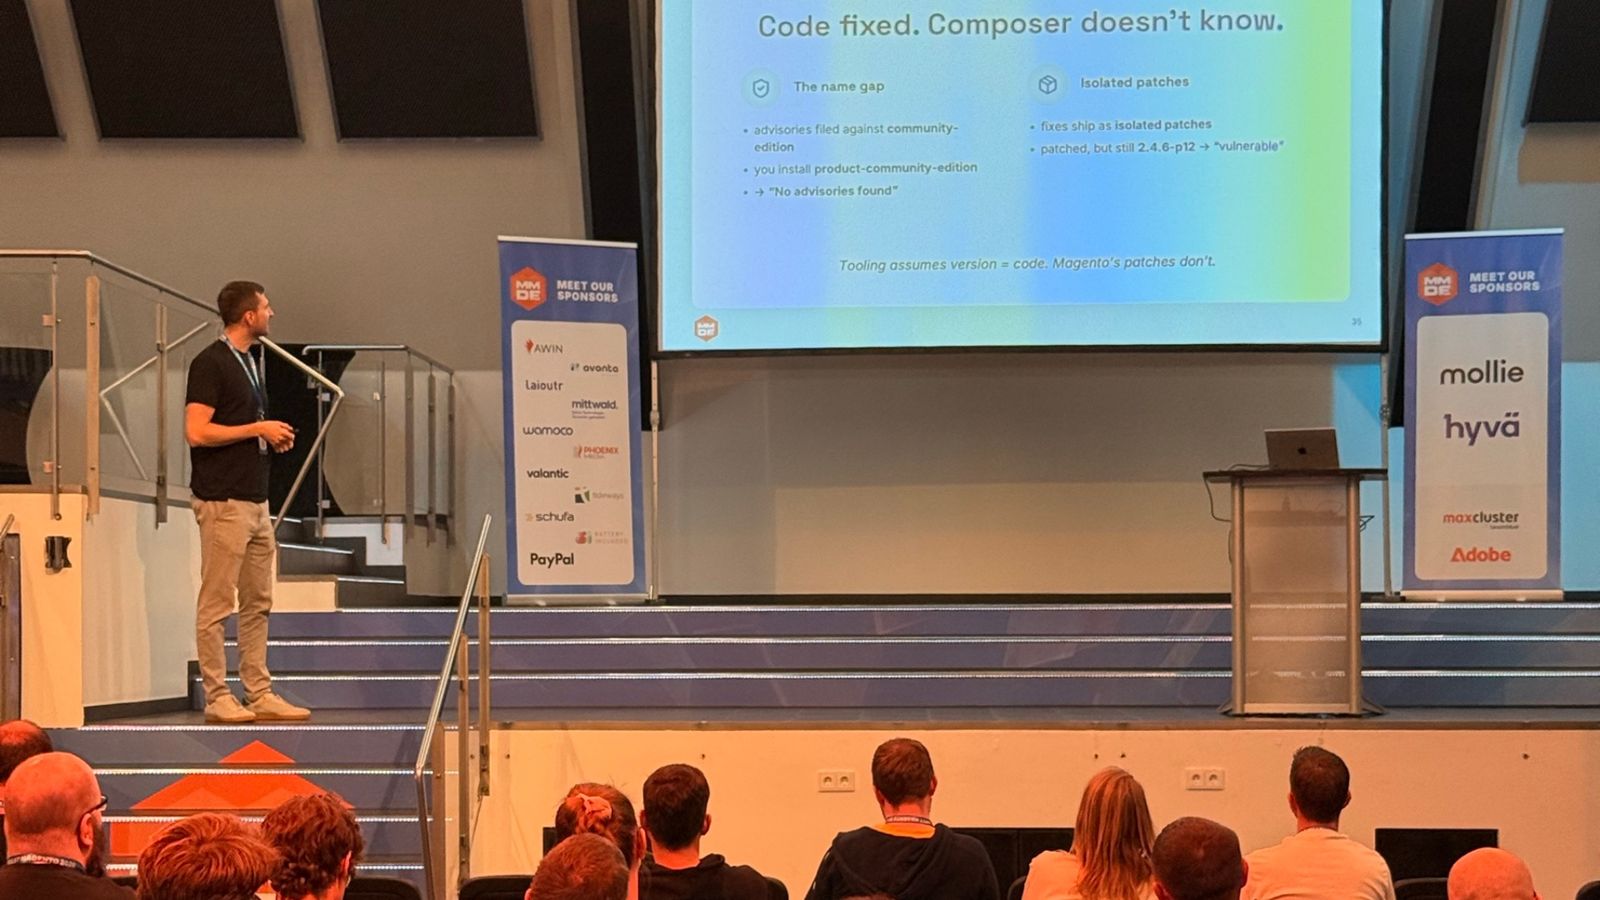
Prezentarea la care am trimite orice comerciant Magento a fost la începutul după-amiezii, pe scena mare. Ideea ei a încăput pe un singur slide: „Code fixed. Composer doesn't know.”, adică „codul e reparat, dar Composer nu știe”.
Majoritatea echipelor își verifică pachetele cu composer audit, care compară pachetele instalate cu sursele publice de alerte de securitate (GitHub și FriendsOfPHP). Potrivirea se face doar după numele pachetului. Vorbitorul a arătat două feluri în care asta nu merge pe Magento:
- Diferența de nume. Alertele sunt înregistrate pe magento/community-edition, dar magazinele instalează magento/product-community-edition, așa că auditul raportează „No advisories found” (nicio alertă găsită).
- Patch-urile izolate. Când Adobe livrează o reparație ca patch izolat, codul e reparat, dar versiunea nu se schimbă. Un magazin pe 2.4.6-p12, cu patch-ul aplicat, apare tot ca „vulnerable”.
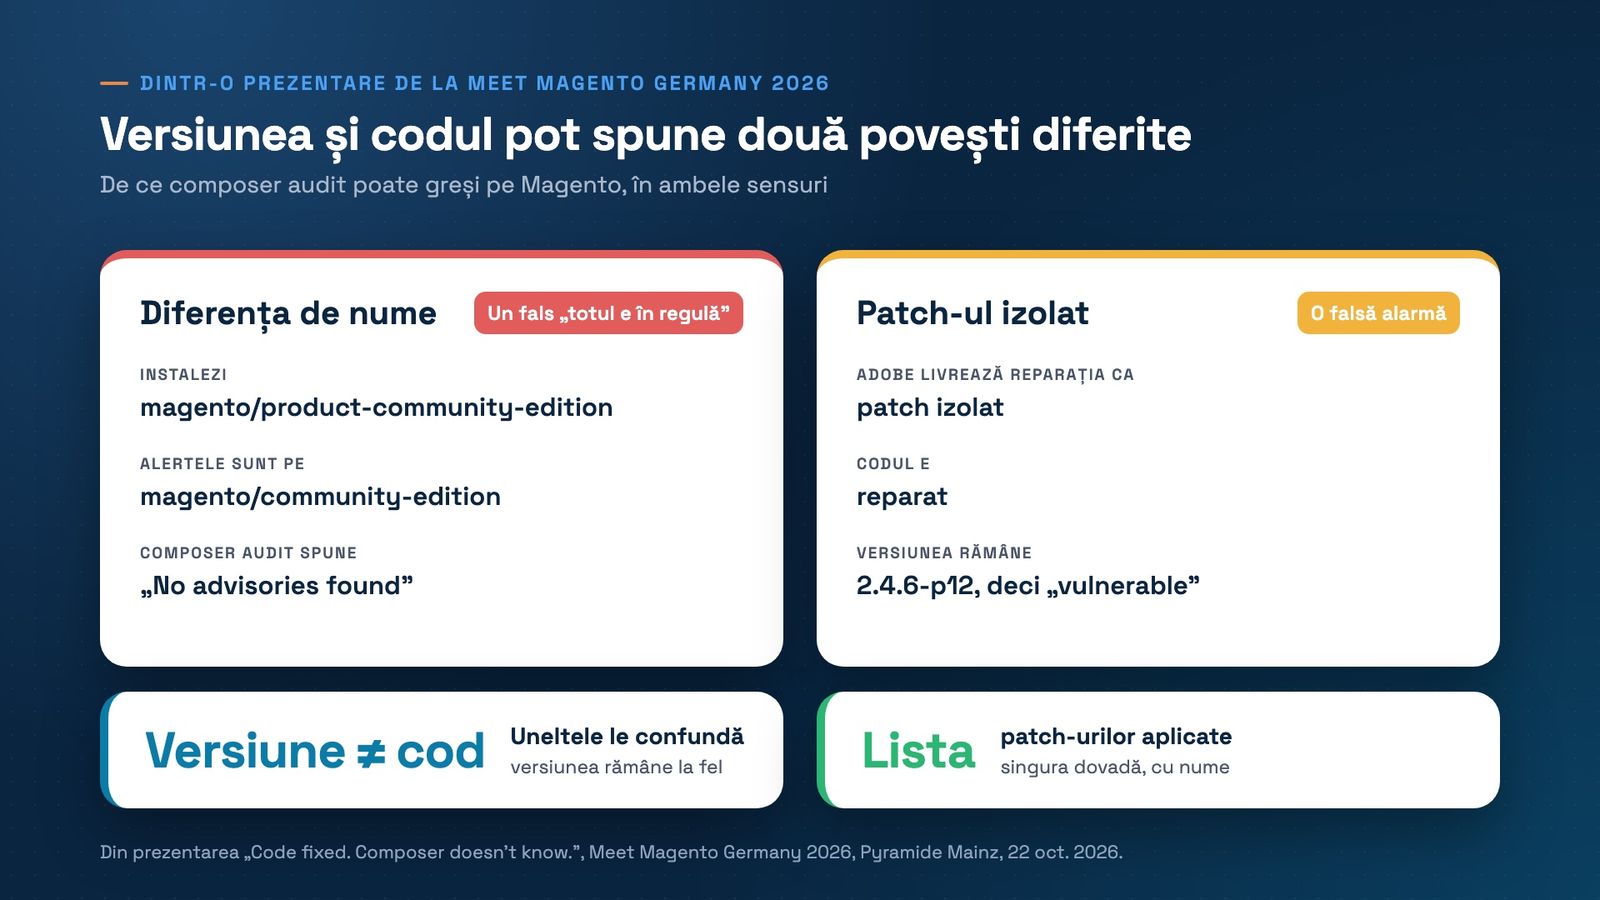
Concluzia slide-ului: uneltele presupun că versiunea înseamnă codul, iar patch-urile Magento nu funcționează așa. Apărarea propusă: rulezi composer audit --locked în CI și ții minte că orice depozit de cod poate publica alerte de securitate, inclusiv cele private, iar auditul le întreabă pe toate.
Pentru un comerciant, lecția e simplă. O scanare verde nu dovedește că ești la zi cu patch-urile, iar una roșie nu dovedește că nu ești. Cere echipei lista patch-urilor aplicate efectiv, pe nume. Am scris despre cele două patch-uri Magento din septembrie. Când am auditat Vitacom, în noiembrie 2025, lipseau 12.
Hyvä: testarea accesibilității cu AI
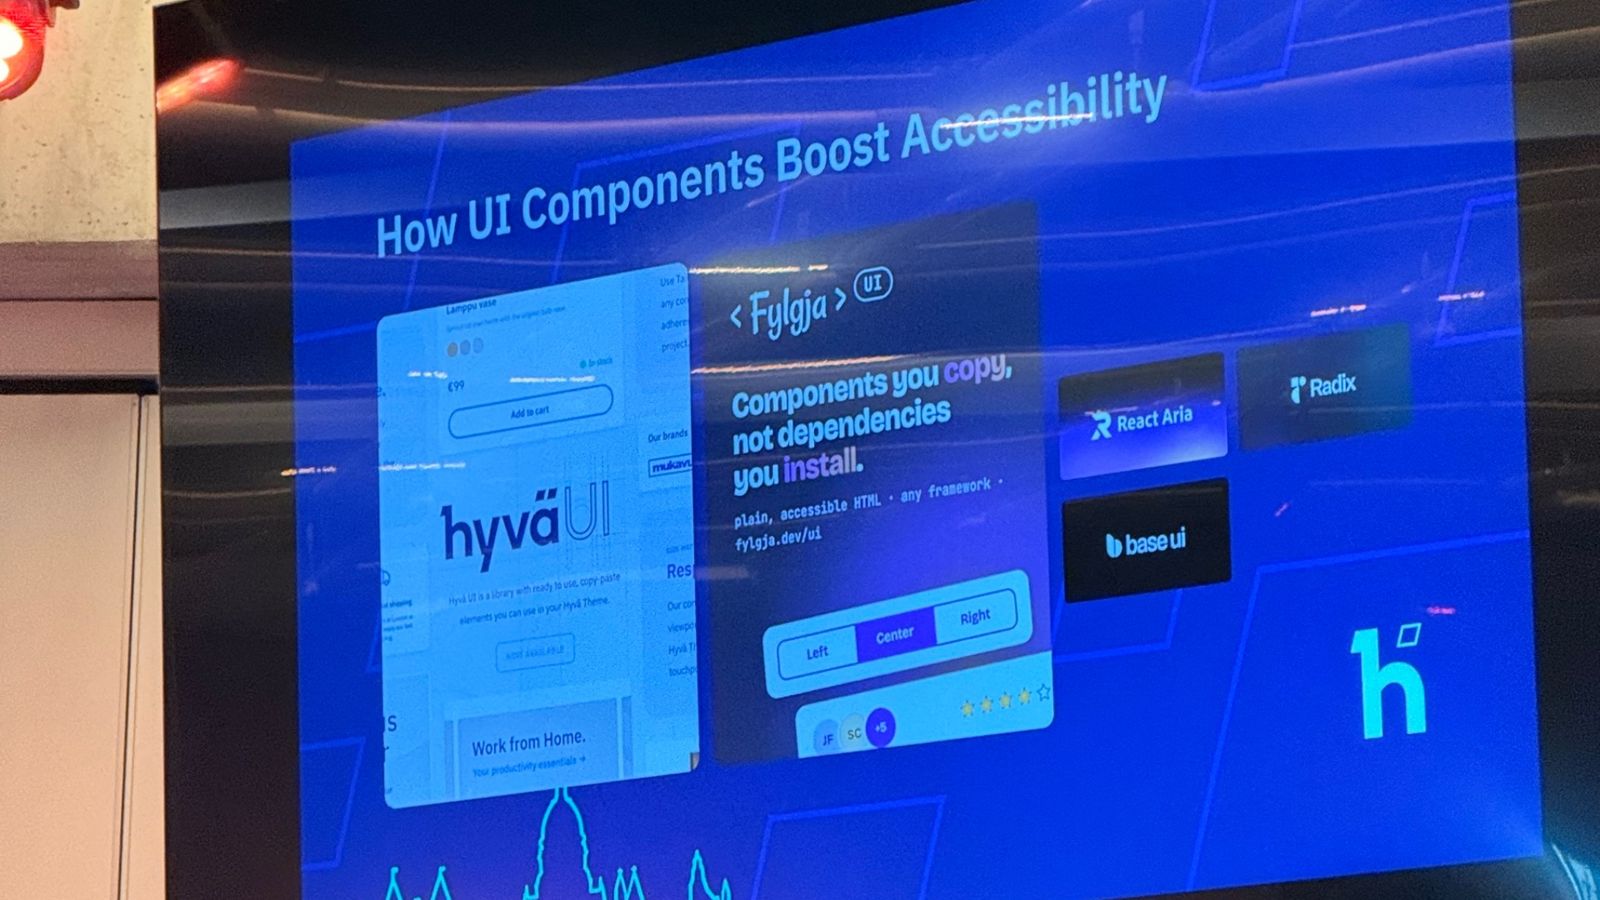
Mai târziu în după-amiază, Sean van Zuidam de la Hyvä a ținut prezentarea „Accessibility Testing with AI: Train your AI to become an A11Y expert”. A pornit de la componente. Hyvä UI le dă magazinelor pe Hyvä elemente gata făcute, pe care le copiezi în temă. Prezentarea l-a pus lângă Fylgja UI („components you copy, not dependencies you install”, adică componente pe care le copiezi, nu dependențe pe care le instalezi), React Aria, Radix și Base UI: biblioteci în care marcajul accesibil vine implicit.
Apoi a arătat un skill pentru un agent AI care rulează un audit WCAG 2.2, nivel AA, pe o pagină, prin Chrome DevTools MCP. Verifică ierarhia titlurilor, regiunile de reper, contrastul culorilor, atributele ARIA, navigarea din tastatură și mărimea zonelor pe care apeși.
De ce contează pentru un magazin: din 28 iunie 2025, Actul european privind accesibilitatea (European Accessibility Act) acoperă magazinele online care vând în UE, cu o excepție pentru microîntreprinderi. O verificare de accesibilitate care rulează la fiecare lansare, ca o verificare de viteză, e mult mai ușoară decât o reparație mare mai târziu.
Magento is… magic
Ziua s-a încheiat în sala mare. Organizatorii și echipa lor, în tricouri portocalii, au urcat pe scenă pentru mulțumiri, apoi a urmat o prezentare de final sub un singur rând pe ecran: „Magento is… MAGIC”.
Ce luăm acasă
- Cere numele patch-urilor, nu culoarea scanării. Un composer audit curat poate rata alertele Magento, iar un patch aplicat poate părea tot vulnerabil. Lista patch-urilor aplicate e singura dovadă.
- Accesibilitatea își are locul lângă viteză în verificări. Pornești de la componente accesibile implicit, apoi lași un audit automat să ruleze la fiecare lansare.
- Ordinea rămâne aceeași: întâi securitatea, apoi restul. Prezentarea despre securitate a arătat în aceeași direcție în care am reconstruit Vitacom: trei lansări, cu securitatea prima. Viteza, accesibilitatea și finisajele vin după ce magazinul e în siguranță.
Seara s-a terminat la pinball și la fotbal de masă. Mulțumim organizatorilor și echipei Meet Magento Germany, și celor de la Hyvä și Mollie, pentru două zile la Mainz pe care nu le vom uita.
Pe Magento și Hyvä
În Liquid Framework, patch-urile de securitate fac parte din serviciu, alături de backup-urile nocturne ale bazei de date, monitorizarea erorilor și verificările de sănătate.
Vrei să știi ce patch-uri are de fapt magazinul tău? Programează un apel de strategie gratuit. Ne uităm împreună la ce lipsește și la ce reparăm întâi.
Primește următorul articol pe email
Un email pe lună cu articolele noi, optimizări de viteză și patch-urile de securitate Magento care merită aplicate.